Cyber Resilience Act: van verplichting naar werkbaar releasedossier
De CRA vraagt softwarefabrikanten om security-by-design, kwetsbaarhedenbeheer en bewijsvoering. Zo helpt CRA Operations om dat praktisch te organiseren.
Wat is de Cyber Resilience Act?
De Cyber Resilience Act (CRA) is Europese wetgeving voor producten met digitale elementen: hardware, software en verbonden producten die op de EU-markt beschikbaar worden gemaakt. Het doel is simpel maar stevig: producten moeten veiliger worden ontworpen, kwetsbaarheden moeten actief worden beheerd en fabrikanten moeten kunnen aantonen dat zij dit proces onder controle hebben.
Voor softwarebedrijven betekent dit dat security niet meer alleen een technisch onderwerp is. Het wordt onderdeel van releasebesluiten, productdocumentatie, supportprocessen en managementverantwoordelijkheid.
Wat verandert er voor softwarefabrikanten?
De CRA vraagt onder meer aandacht voor:
- security-by-design: beveiliging moet vanaf ontwerp en ontwikkeling worden meegenomen;
- vulnerability handling: kwetsbaarheden moeten worden ontvangen, beoordeeld, opgelost en waar nodig gemeld;
- documentatie en bewijs: keuzes, risico's, maatregelen en releasebesluiten moeten traceerbaar zijn;
- software supply chain: afhankelijkheden, componenten en open-source libraries moeten beter inzichtelijk zijn;
- ondersteuningsperiode: gebruikers moeten weten hoe lang beveiligingsupdates beschikbaar blijven.
Dit raakt productteams, security, engineering, legal en management tegelijk. Juist daarom wordt een los spreadsheet al snel onoverzichtelijk.
Waarom een releasedossier?
Veel organisaties hebben wel losse security-informatie: tickets in Jira, scans in GitHub, SBOM-exporten, pentestbevindingen, risicoacceptaties in documenten en besluiten in e-mail. Het probleem is niet altijd dat bewijs ontbreekt. Het probleem is dat bewijs verspreid is.
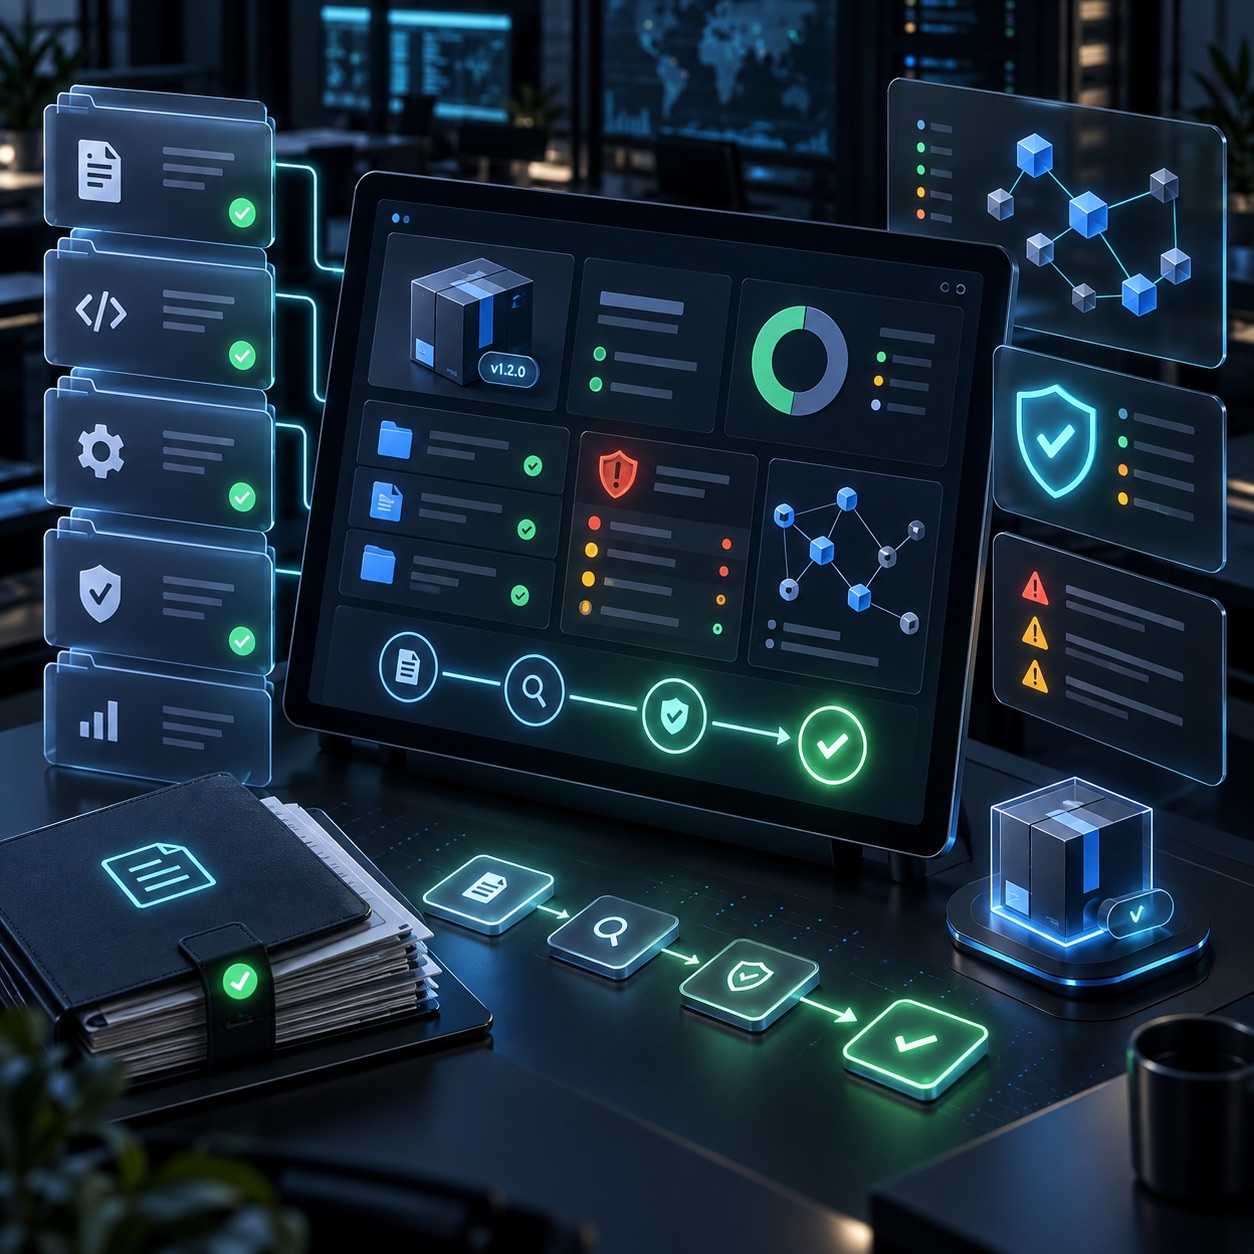
Een releasedossier brengt per release samen:
- welke productversie wordt vrijgegeven;
- welke risico's bekend zijn;
- welke maatregelen zijn genomen;
- welke open kwetsbaarheden bewust zijn geaccepteerd;
- welke bewijsstukken bij het besluit horen;
- wie het releasebesluit heeft genomen en waarom.
Daarmee wordt compliance geen papieren exercitie achteraf, maar onderdeel van het normale releaseproces.
Ons systeem: SuperSimple CRA Operations
Met SuperSimple CRA Operations bouwen we precies zo'n werkbaar releasedossier voor softwarefabrikanten. De CRA Evidence Pilot helpt product-, security- en compliance-teams om bewijs, risico's en releasebesluiten rond de Cyber Resilience Act samen te brengen.
Het systeem is bedoeld voor teams die niet willen wachten tot 2027, maar nu alvast grip willen krijgen op hun bewijsvoering. Niet als zwaar GRC-platform, maar als praktische laag bovenop het werk dat teams toch al doen.
Wat legt CRA Operations vast?
CRA Operations richt zich op de vragen die bij elke release terugkomen:
- Welke release of productversie beoordelen we?
- Welke componenten, afhankelijkheden of SBOM-informatie hoort hierbij?
- Welke kwetsbaarheden zijn gevonden en wat is ermee gedaan?
- Welke security-eisen zijn gecontroleerd?
- Welke risico's blijven open en wie accepteert die?
- Welke documenten, scans of tickets vormen het bewijs?
- Is het releasebesluit verdedigbaar als iemand er later naar vraagt?
Het resultaat is een dossier dat bruikbaar is voor interne besluitvorming, audits en gesprekken met klanten.
Waarom dit nu doen?
De volledige CRA-verplichtingen komen gefaseerd dichterbij, maar wachten tot de laatste maanden is riskant. Softwareteams hebben tijd nodig om releaseprocessen, afhankelijkhedenbeheer, vulnerability handling en bewijsvoering in te slijpen. Bovendien levert het ook zonder wetgeving waarde op: betere securitybesluiten, minder ad-hoc werk en sneller antwoord op klantvragen over productveiligheid.
De rol van AI
AI kan helpen om bewijs te ordenen, risico's samen te vatten en ontbrekende onderdelen te signaleren. Maar bij compliance wil je geen zwarte doos. Daarom combineren wij AI met duidelijke bronnen, audit-trails en menselijke goedkeuring. Denk aan een assistent die release-informatie voorbereidt, maar waarbij het team het besluit neemt.
Die aanpak sluit aan bij hoe we bij SuperSimple.nl ook RAG, MCP en agentic workflows bouwen: nuttig, controleerbaar en met grenzen.
Conclusie
De Cyber Resilience Act wordt voor softwarefabrikanten vooral een operationele uitdaging. Niet alleen "voldoen aan regels", maar aantonen dat security onderdeel is van elke release.
Met SuperSimple CRA Operations maken we dat concreet: één plek voor bewijs, risico's en releasebesluiten. Zo wordt CRA-voorbereiding geen paniekproject, maar een beheersbaar proces.